Bir gıda ürünü satın alındığında ambalaj üzerinde üretim tarihi ve son kullanma tarihi yer alır. Bu iki tarih arasındaki süre ürünün raf ömrünü ifade eder. Dijital veriler için böyle bir son kullanma tarihi bulunmasa da onları koruyan kriptografik yöntemlerin de teknolojik gelişmeler karşısında belirli bir dayanıklılık süresi vardır. Günümüzde güvenli kabul edilen bazı şifreleme yöntemleri, gelecekte ortaya çıkabilecek yeni hesaplama teknolojileri karşısında aynı koruma düzeyini sağlayamayabilir.
Günümüzde internet üzerinden iletilen mesajlar, kurumlar arası yazışmalar, finansal işlemler ve kişisel veriler güçlü kriptografik algoritmalarla korunmaktadır. Mevcut bilgisayarların işlem kapasitesi dikkate alındığında bu algoritmaların pratik olarak kırılması mümkün görünmemektedir. Bununla birlikte siber güvenlik alanında uzun süredir tartışılan önemli bir risk bulunmaktadır: şifrelenmiş verilerin bugün toplanarak gelecekte çözülebilmesi. Literatürde bu yaklaşım Harvest Now, Decrypt Later (HNDL) veya Türkçede yaygın kullanılan karşılığıyla “Şimdi Topla, Sonra Çöz” olarak adlandırılmaktadır.
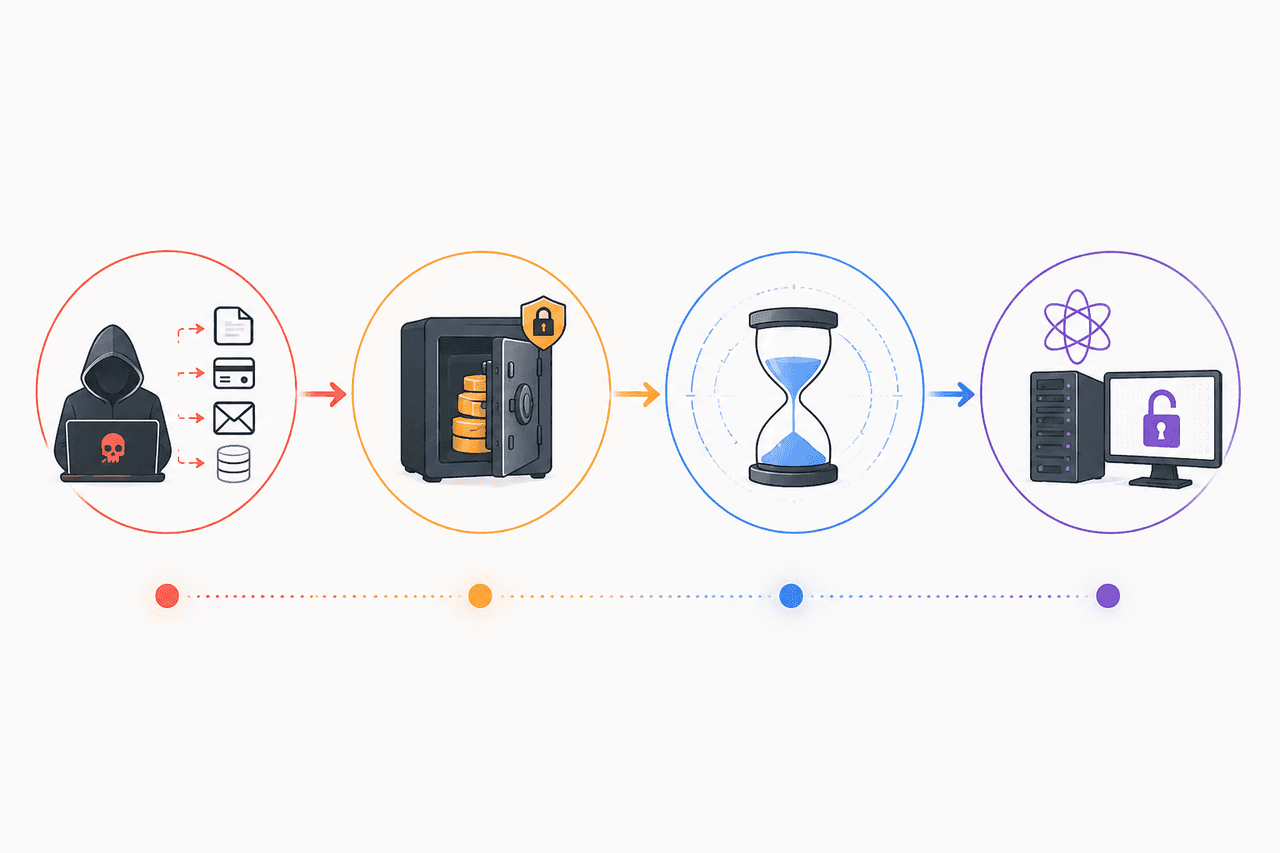
Harvest Now, Decrypt Later (HNDL) Saldırı Sürecini Gösteren Şema (Yapay Zeka İle Oluşturulmuştur.)
Harvest Now, Decrypt Later yaklaşımı, saldırganların bugün çözemedikleri şifreli verileri depolayarak gelecekte daha gelişmiş teknolojiler yardımıyla çözebileceği varsayımına dayanır. Bu senaryoda saldırganın amacı mevcut şifrelemeyi anında kırmak değil, gelecekte ortaya çıkabilecek yeni hesaplama imkânlarından yararlanmak üzere veriyi saklamaktır.
Bu risk özellikle uzun yıllar boyunca gizliliğini koruması gereken bilgiler açısından önem taşımaktadır. Diplomatik yazışmalar, askerî haberleşmeler, kritik altyapı planları, fikrî mülkiyet verileri ve sağlık kayıtları gibi bilgilerin değeri çoğu zaman yıllarca devam etmektedir. Bugün güvenli biçimde saklanan bu veriler, gelecekte farklı teknolojik koşullar altında yeniden değerlendirilebilecek hedefler hâline gelebilir.【1】
Harvest Now, Decrypt Later yaklaşımının gündeme gelmesindeki temel nedenlerden biri kuantum bilgisayar teknolojilerindeki gelişmelerdir. Kuantum bilgisayarlar, klasik bilgisayarlardan farklı hesaplama prensipleri kullanmakta ve belirli problemlerde teorik olarak çok daha yüksek işlem kapasitesine ulaşabilmektedir.
Araştırmacılar, yeterli ölçeğe ulaşan hata toleranslı kuantum bilgisayarların günümüzde yaygın olarak kullanılan bazı açık anahtarlı kriptografi sistemlerini etkileyebileceğini değerlendirmektedir. Bu nedenle bugün güvenli kabul edilen bazı şifreleme yöntemlerinin gelecekte aynı koruma düzeyini sürdüremeyebileceği öngörülmektedir.
Bu yaklaşım uzun süre teorik bir risk olarak değerlendirilmiştir. Ancak son yıllarda yapılan araştırmalar, büyük miktardaki şifreli ağ trafiğinin depolanmasının teknik ve ekonomik açıdan mümkün olduğunu göstermektedir.
NIST'in FIPS 203 Post-kuantum Kriptografi Standardının Kapak Sayfası (National Institute of Standards and Technology – NIST)
Blanco-Romero ve çalışma arkadaşlarının 2026 yılında yayımladığı araştırmada TLS 1.2, TLS 1.3 ve QUIC kullanan sistemlerde Harvest Now, Decrypt Later senaryolarının uygulanabilirliği incelenmiştir. Çalışma, günümüzde çok büyük hacimli şifreli verilerin depolanmasının mümkün olduğunu ve bu nedenle uzun vadeli gizlilik gerektiren veriler açısından risk değerlendirmelerinin önem kazandığını ortaya koymuştur.【2】
Kuantum bilgisayarların oluşturabileceği potansiyel risklere karşı geliştirilen en önemli yaklaşımlardan biri post-kuantum kriptografidir. Post-kuantum kriptografi, hem klasik hem de kuantum bilgisayarlara karşı güvenli olması hedeflenen yeni nesil kriptografik algoritmaları ifade etmektedir.
Bu alandaki en önemli gelişmelerden biri, ABD Ulusal Standartlar ve Teknoloji Enstitüsünün (NIST) 2024 yılında yayımladığı ilk post-kuantum kriptografi standartlarıdır. Bu standartlar, gelecekteki kuantum tehditlerine karşı kullanılabilecek yeni algoritmalar için uluslararası ölçekte önemli bir referans çerçevesi oluşturmuştur.【3】
Yeni standartların yayımlanması, mevcut sistemlerin kısa sürede dönüştürülebileceği anlamına gelmemektedir. Kurumsal bilgi sistemleri çoğu zaman yüzlerce uygulama, sunucu, ağ cihazı ve yazılım bileşeninden oluşmaktadır. Bu yapılarda kullanılan kriptografik mekanizmaların belirlenmesi, risk analizlerinin yapılması ve geçiş planlarının hazırlanması uzun süre alabilmektedir.
Bu nedenle birçok ülke ve kurum, post-kuantum dönüşümünü uzun vadeli bir süreç olarak ele almaktadır. Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC), 2025 yılında yayımladığı rehberde kurumlara yönelik aşamalı bir geçiş modeli önermiş ve 2028, 2031 ve 2035 yıllarını kapsayan yol haritası ortaya koymuştur.【4】
Bu süreçte öne çıkan kavramlardan biri de kriptografik çeviklik (cryptographic agility)tir. Kriptografik çeviklik, bir sistemin kullandığı şifreleme algoritmalarını gerektiğinde daha güvenli alternatiflerle değiştirebilme yeteneğini ifade eder. Böylece teknolojik gelişmeler veya yeni tehditler ortaya çıktığında sistemlerin tamamen yeniden tasarlanmasına gerek kalmadan güvenlik güncellemeleri gerçekleştirilebilir. Bu yaklaşımı desteklemek amacıyla NIST bünyesindeki Ulusal Siber Güvenlik Mükemmeliyet Merkezi (NCCoE), kurumların kuantum dirençli algoritmalara geçişini kolaylaştıracak araçlar ve rehberler geliştirmektedir.【5】
NASA/JPL-Caltech Tarafından Geliştirilen PEACOQ Kuantum Fotodedektörü (NASA Jet Propulsion Laboratory)
Harvest Now, Decrypt Later yaklaşımı, günümüzün değil geleceğin güvenlik risklerini dikkate alan bir tehdit modeli olarak değerlendirilmektedir. Özellikle uzun süre gizli kalması gereken veriler açısından yalnızca mevcut güvenlik koşullarının değil, gelecekte ortaya çıkabilecek teknolojik değişimlerin de hesaba katılması gerekmektedir.
Bu nedenle birçok kurum için temel soru yalnızca hangi algoritmaların kullanıldığı değil, hangi verilerin ne kadar süre korunması gerektiğidir. Post-kuantum kriptografi ve kriptografik çeviklik gibi yaklaşımlar, bu uzun vadeli güvenlik planlamasının önemli bileşenleri arasında yer almaktadır.
Blanco-Romero, Javier, Florina Almenares Mendoza, Carlos García Rubio, Celeste Campo, ve Daniel Díaz Sánchez. "On the Practical Feasibility of Harvest-Now, Decrypt-Later Attacks." arXiv 2603.01091. Erişim 2 Haziran 2026. https://arxiv.org/abs/2603.01091
Mascelli, Jillian, ve Megan Rodden. "‘Harvest Now Decrypt Later’: Examining Post-Quantum Cryptography and the Data Privacy Risks for Distributed Ledger Networks." Finance and Economics Discussion Series 2025-093. Washington, D.C.: Board of Governors of the Federal Reserve System. Erişim 2 Haziran 2026. https://doi.org/10.17016/FEDS.2025.093
National Aeronautics and Space Administration. "NASA’s Quantum Detector Achieves World-Leading Milestone." Jet Propulsion Laboratory. Erişim 2 Haziran 2026. https://www.nasa.gov/centers-and-facilities/jpl/nasas-quantum-detector-achieves-world-leading-milestone/
National Cyber Security Centre. "Timelines for Migration to Post-Quantum Cryptography." ncsc.gov.uk. Erişim 2 Haziran 2026. https://www.ncsc.gov.uk/guidance/pqc-migration-timelines
National Cybersecurity Center of Excellence. "Migration to Post-Quantum Cryptography." National Institute of Standards and Technology. Erişim 2 Haziran 2026. https://www.nccoe.nist.gov/applied-cryptography/migration-to-pqc
National Institute of Standards and Technology. "Post-Quantum Cryptography." Computer Security Resource Center. Erişim 2 Haziran 2026. https://csrc.nist.gov/projects/post-quantum-cryptography
[1]
Jillian Mascelli ve Megan Rodden, "‘Harvest Now Decrypt Later’: Examining Post-Quantum Cryptography and the Data Privacy Risks for Distributed Ledger Networks," Finance and Economics Discussion Series 2025-093 (Washington: Board of Governors of the Federal Reserve System, 2025): 1–3, https://doi.org/10.17016/FEDS.2025.093
[2]
Javier Blanco-Romero ve diğerleri, "On the Practical Feasibility of Harvest-Now, Decrypt-Later Attacks," arXiv 2603.01091 (2026): 1–2, https://arxiv.org/abs/2603.01091
[3]
National Institute of Standards and Technology, "Post-Quantum Cryptography," Computer Security Resource Center, Erişim 2 Haziran 2026, https://csrc.nist.gov/projects/post-quantum-cryptography
[4]
National Cybersecurity Center of Excellence, "Migration to Post-Quantum Cryptography," National Institute of Standards and Technology, Erişim 2 Haziran 2026, https://www.ncsc.gov.uk/guidance/pqc-migration-timelines
[5]
National Cybersecurity Center of Excellence, "Migration to Post-Quantum Cryptography."
Harvest Now, Decrypt Later Nedir?
Kuantum Bilgisayarlar ve Gelecekteki Riskler
Harvest Now, Decrypt Later Saldırıları Gerçekçi mi?
Post-Kuantum Kriptografi
Geçiş Süreci ve Kriptografik Çeviklik
Değerlendirme
Bu madde yapay zeka desteği ile üretilmiştir.